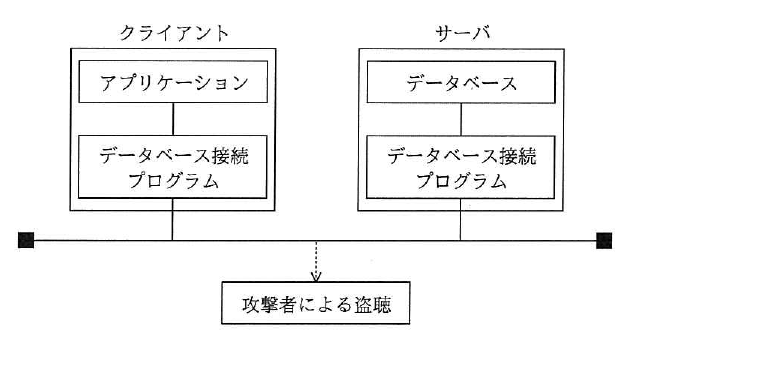
図のように,クライアント上のアプリケーションがデータベース接続プログラム経由でサーバ上のデータベースのデータにアクセスする。
アプリケーションとデータベースとの間で送受信されるコマンドや実行結果の漏えいを防止する対策はどれか。
正答4
解説
正解は4です。
図では、クライアントとサーバのそれぞれにデータベース接続プログラムがあり、両者が一本のネットワークでつながっています。
そのネットワーク上に「攻撃者による盗聴」が示されているので、通信経路を流れるコマンドや結果が盗み見られる脅威への対策が問われています。
【選択肢別解説】
1:× アクセスできるクライアントのIPアドレスを制限すると、不正な接続は防げます。
しかし、正規の通信を経路上で盗聴されることは防げません。
2:× 接続プログラムの起動・停止にパスワードを設定しても、不正な起動や停止を防ぐだけです。
送受信されるデータの盗聴は防げません。
3:× 使用するポート番号を初期値から変えても、通信内容は平文のままです。
盗聴されれば内容はそのまま読み取られてしまいます。
4:○ データベース接続プログラム間の通信を暗号化すれば、盗聴されても内容を読み取られません。
コマンドや実行結果の漏えいを防ぐ直接の対策になります。
【ポイント】
通信経路上の盗聴に対する対策は、TLSなどによる通信の暗号化が基本です。
アクセス制限やポート番号の変更は、盗聴の対策にはならないことを押さえておきます。